Welcome to our
Cyber Security News Aggregator
.Cyber Tzar
provide acyber security risk management
platform; including automated penetration tests and risk assesments culminating in a "cyber risk score" out of 1,000, just like a credit score.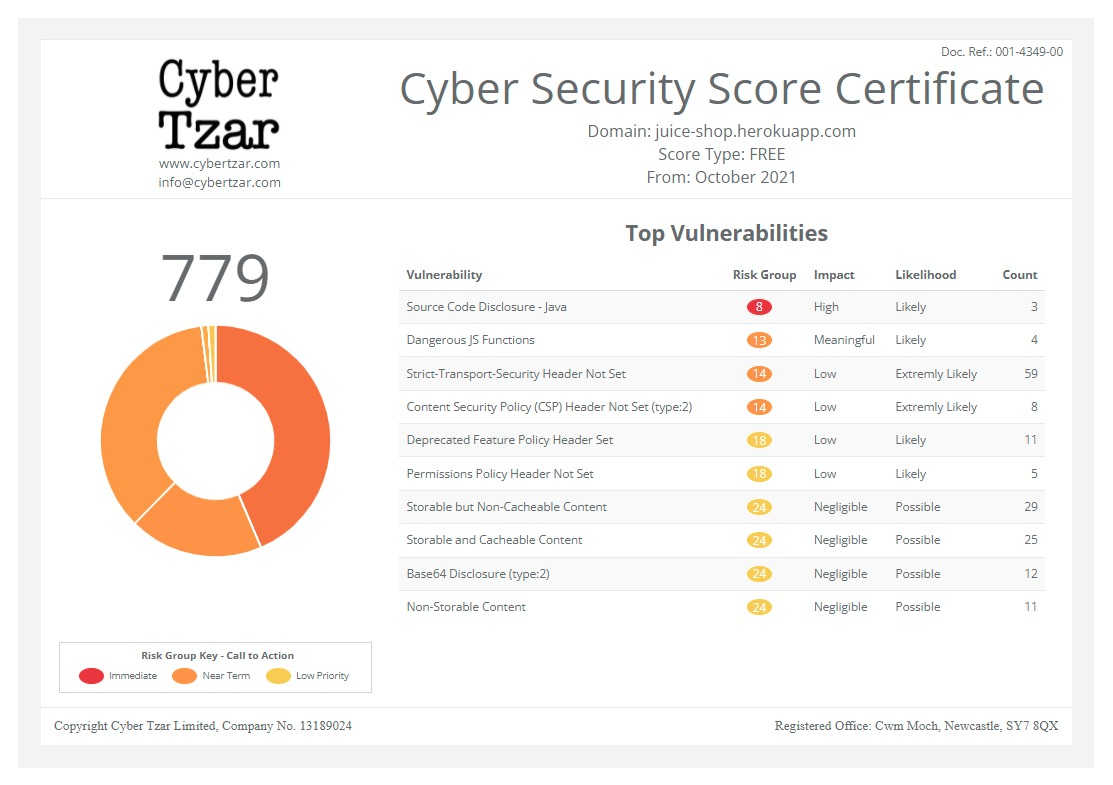
First slide label
Some representative placeholder content for the first slide.
Second slide label
Some representative placeholder content for the second slide.
Third slide label
Some representative placeholder content for the third slide.
oss-analyzer
published on 2026-11-06 15:30:09 UTC by KitploitContent:
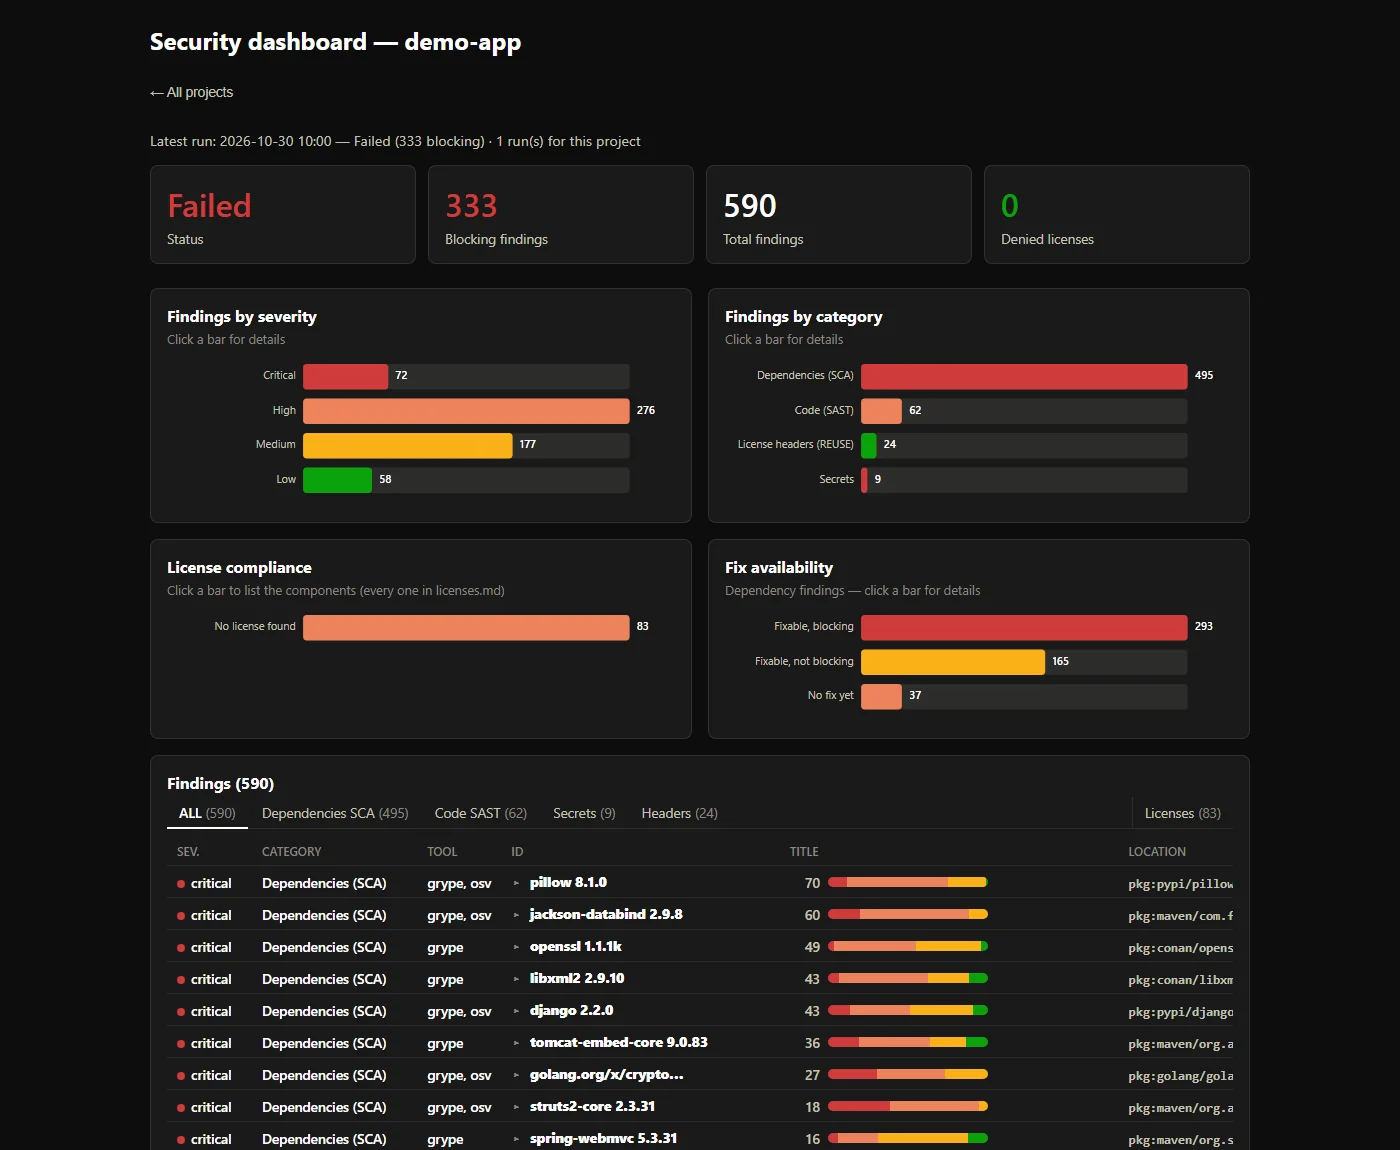
Open Source security and compliance gate for GitLab CI and GitHub Actions: SBOM, dependency vulnerabilities, SAST, secrets, IaC and licenses, under one versioned policy and one verdict. No SaaS, no code sent to a third party.
https://kitploit.com/en/tools/gitlab/thalesgroup/oss-analyzer
Published: 2026 11 06 15:30:09
Received: 2026 11 06 17:01:01
Feed: PenTest and Hacking Tools - powered by FeedBurner
Source: PenTest and Hacking Tools - powered by FeedBurner
Category: News
Topic: Security Tooling
Views: 0
